Qu’est-ce qu’une attaque par force brute
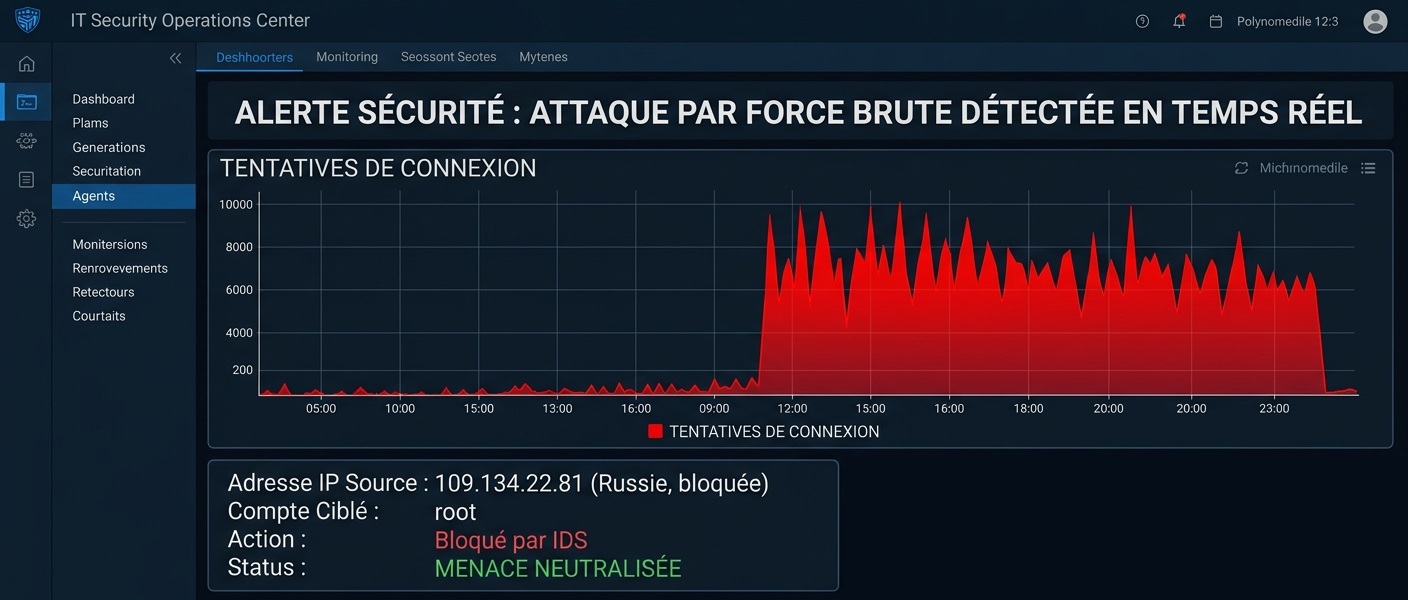
Une attaque par force brute consiste à tester automatiquement un grand nombre de combinaisons d’identifiants (nom d’utilisateur / mot de passe) jusqu’à trouver la bonne. C’est l’une des méthodes d’intrusion les plus anciennes — et pourtant toujours l’une des plus efficaces, car elle exploite une faiblesse humaine récurrente : les mots de passe faibles ou réutilisés.
Les cibles les plus courantes en entreprise sont :
- Les accès RDP (Bureau à distance Windows)
- Les accès SSH (serveurs Linux)
- Les webmails et portails d’authentification (Outlook Web Access, cPanel, etc.)
- Les VPN d’entreprise
- Les panneaux d’administration de sites web (WordPress notamment)
Pourquoi la détection en temps réel est essentielle
Bloquer une attaque par force brute après coup ne sert à rien si l’attaquant a déjà trouvé le mot de passe. L’objectif d’une équipe IT n’est pas seulement de bloquer les tentatives, c’est de détecter le comportement avant que la combinaison correcte ne soit trouvée, et de réagir en quelques minutes plutôt qu’en quelques jours.
Les signaux à surveiller
Une attaque par force brute laisse des traces caractéristiques dans les journaux systèmes :
- Volume anormal de tentatives échouées sur un compte ou un service en peu de temps
- Tentatives provenant d’une même adresse IP avec des identifiants différents (attaque ciblée sur un service)
- Tentatives avec le même identifiant depuis plusieurs adresses IP (attaque distribuée, souvent via botnet)
- Tentatives en dehors des horaires normaux d’activité
- Succession rapide et régulière des tentatives, typique d’un script automatisé (contrairement à une erreur humaine occasionnelle)
Mise en place d’une détection efficace avec Wazuh
Pour les équipes IT marocaines qui souhaitent une solution accessible et sans coût de licence, Wazuh propose des règles de détection prêtes à l’emploi pour identifier les tentatives de force brute sur SSH, RDP (via les logs Windows Event) et de nombreuses applications web.
Étapes pratiques :
- Centraliser les journaux de tous les services exposés (serveurs, pare-feu, applications) vers l’agent Wazuh.
- Activer les règles de corrélation dédiées à la détection de force brute (seuils de tentatives échouées par intervalle de temps).
- Configurer des alertes automatiques par email ou messagerie interne dès qu’un seuil est dépassé.
- Automatiser le blocage de l’adresse IP source via une intégration avec le pare-feu (active response), pour réagir sans intervention manuelle immédiate.
- Historiser les incidents pour identifier les services les plus ciblés et ajuster votre posture de sécurité en conséquence.
Bonnes pratiques complémentaires, indépendantes du SIEM
- Authentification à plusieurs facteurs (MFA) sur tous les accès sensibles — c’est la mesure la plus efficace contre la force brute, car même un mot de passe compromis ne suffit plus.
- Verrouillage automatique de compte après un nombre défini de tentatives échouées.
- Changement du port par défaut des services comme SSH (mesure de réduction du bruit, pas une protection en soi).
- Limitation géographique des accès quand cela est pertinent pour votre activité.
- Politique de mots de passe robuste, avec interdiction des mots de passe par défaut ou trop simples.
Réagir à une attaque détectée : la checklist immédiate
- Identifier le ou les comptes ciblés et vérifier qu’aucune connexion n’a réellement abouti
- Bloquer l’adresse ou la plage IP source
- Forcer la réinitialisation du mot de passe du compte concerné, par précaution
- Vérifier les journaux de connexion réussie autour de la période de l’attaque
- Documenter l’incident pour ajuster les règles de détection
Conclusion
La force brute reste l’une des attaques les plus fréquentes contre les entreprises marocaines, précisément parce qu’elle ne nécessite aucune compétence technique avancée de la part de l’attaquant — juste des outils automatisés et de la patience. Une détection en temps réel, combinée à des mesures simples comme le MFA, neutralise l’essentiel de cette menace.
Votre équipe IT n’a pas le temps de surveiller les logs 24h/24 ? AmanLik propose une supervision continue des tentatives d’intrusion pour les PME marocaines, avec alerte et réaction immédiate.