Pourquoi cette expérience
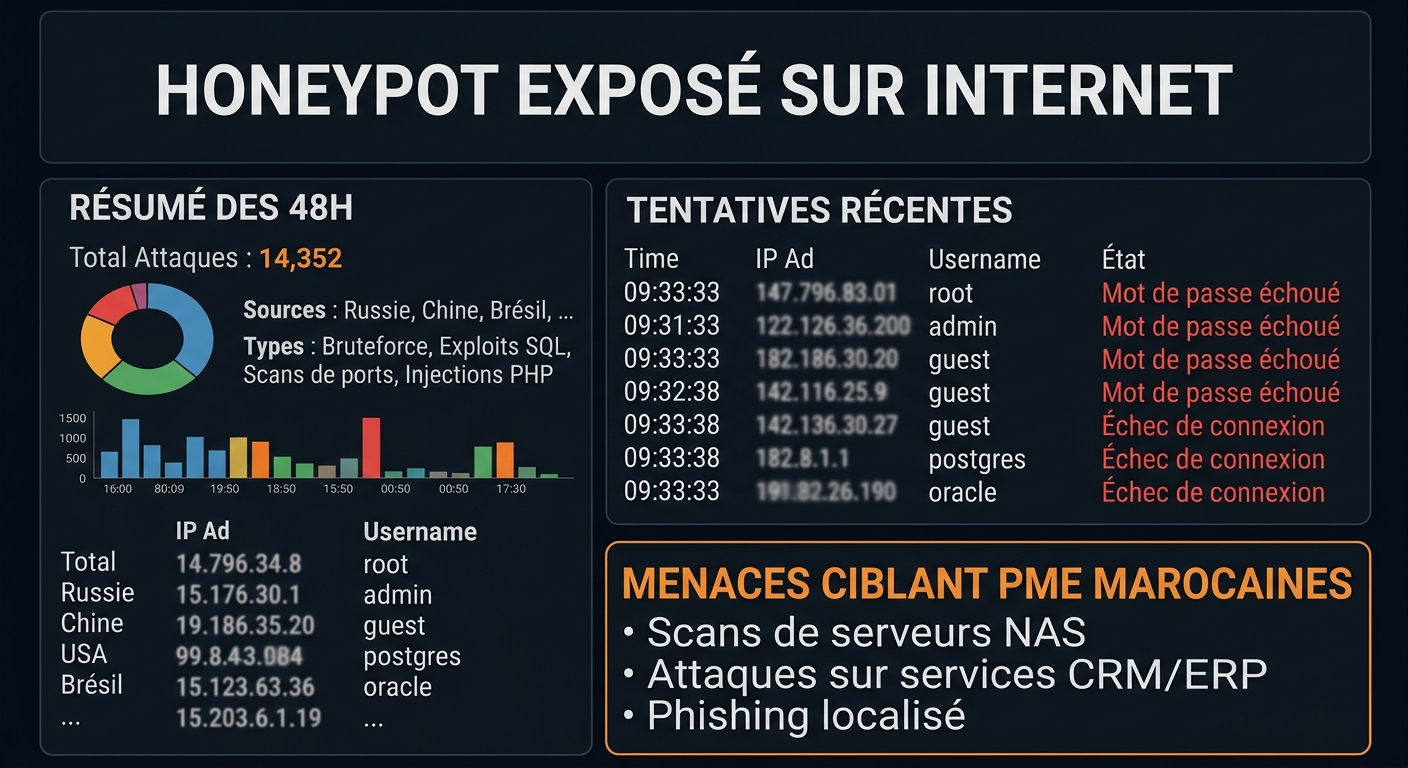
L’un des mythes les plus tenaces en cybersécurité, en particulier chez les petites structures, est de croire que « personne ne s’intéresse à nous, nous sommes trop petits ». Pour démontrer factuellement le contraire, nous avons déployé un honeypot — un système volontairement vulnérable, isolé et surveillé, qui simule des services réels (SSH, RDP, base de données, panneau d’administration web, VoIP…) — et nous l’avons exposé publiquement sur Internet pendant 48 heures.
Aucune promotion, aucune indexation, aucune annonce. Juste une adresse IP publique, comme n’importe quel serveur d’entreprise.
Ce que nous avons observé
Premières minutes : les premiers scans automatisés arrivent quasiment instantanément. Ce ne sont pas des humains ciblant votre entreprise spécifiquement — ce sont des robots qui balaient en permanence l’intégralité des plages d’adresses IP publiques dans le monde, à la recherche de services ouverts et de vulnérabilités connues.
Premières heures : identification automatique des services exposés (versions de logiciels, bannières de connexion), suivie de tentatives d’authentification par force brute sur les identifiants les plus courants (admin/admin, root/123456, etc.).
Dans les 24 premières heures : plusieurs centaines de tentatives de connexion distinctes, provenant de multiples pays, avec des outils automatisés reconnaissables à leur signature de comportement (rythme des tentatives, séquences d’identifiants testés).
Entre 24h et 48h : tentatives plus ciblées, incluant des essais d’exploitation de vulnérabilités connues correspondant aux versions de services détectées lors du scan initial.
À aucun moment il n’a été nécessaire que l’entreprise « attire l’attention ». Le simple fait d’avoir une adresse IP publique avec un service ouvert suffit à être découvert.
Les chiffres, sans exagération
Voici le tableau de bord réel de notre déploiement (basé sur une infrastructure T-Pot, agrégeant plusieurs capteurs honeypot), tel qu’observé sur une fenêtre d’environ 48 heures :
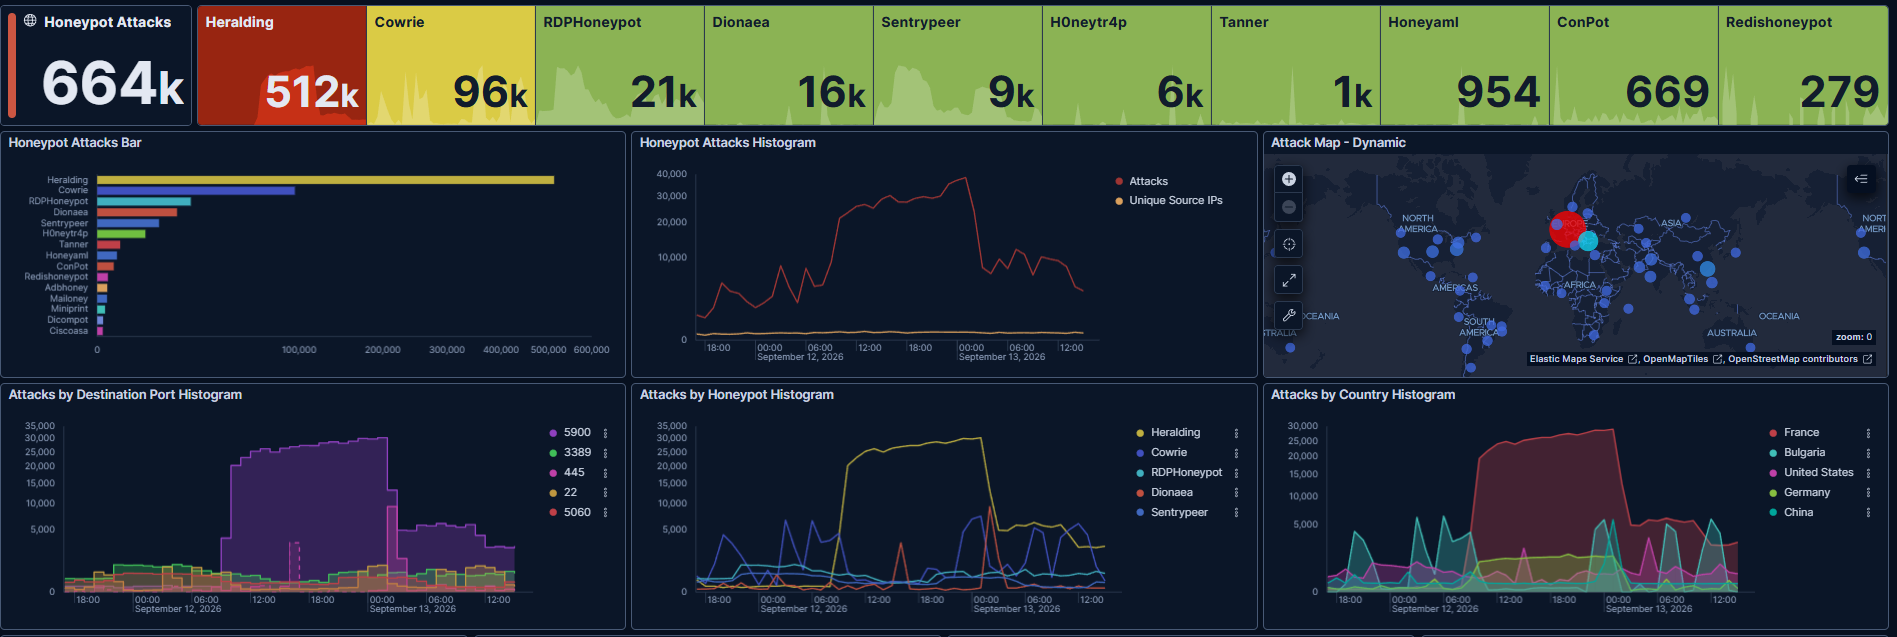
Ce qui saute aux yeux ici, ce n’est pas un chiffre isolé, c’est l’échelle : 664 000 attaques enregistrées, réparties sur une dizaine de capteurs distincts simulant des services différents. Trois enseignements concrets :
- Le RDP (Bureau à distance) domine largement le volume, avec le capteur Heralding — qui piège les tentatives d’authentification sur plusieurs protocoles — totalisant à lui seul 512 000 tentatives, suivi par Cowrie (SSH/Telnet) avec 96 000 tentatives. Concrètement : si votre entreprise expose un accès RDP ou SSH directement sur Internet, sans VPN, elle reçoit ce type de volume — pas « peut-être », mais mécaniquement.
- L’histogramme du haut montre que l’activité n’est ni ponctuelle ni décroissante : elle monte en flèche dans les premières heures et se maintient à un niveau élevé en continu, jour et nuit. Ce n’est pas un pic isolé, c’est un bruit de fond permanent d’Internet.
- La carte des attaques confirme la dimension mondiale et automatisée du phénomène : les sources sont dispersées sur tous les continents, ce qui est la signature typique de botnets et de scanners distribués plutôt que d’un individu ciblant une entreprise en particulier.
- Les ports les plus visés (graphique « Attacks by Destination Port ») sont sans surprise le 5900 (VNC), le 3389 (RDP), le 445 (partage de fichiers Windows/SMB), le 22 (SSH) et le 5060 (VoIP/SIP) — cinq services que l’on retrouve couramment exposés, souvent sans le savoir, sur les réseaux de PME marocaines.
Ce que révèlent les profils d’attaquants et les mots de passe testés
La seconde partie du tableau de bord affine encore le constat, cette fois sur la nature des attaquants et sur les identifiants réellement testés :
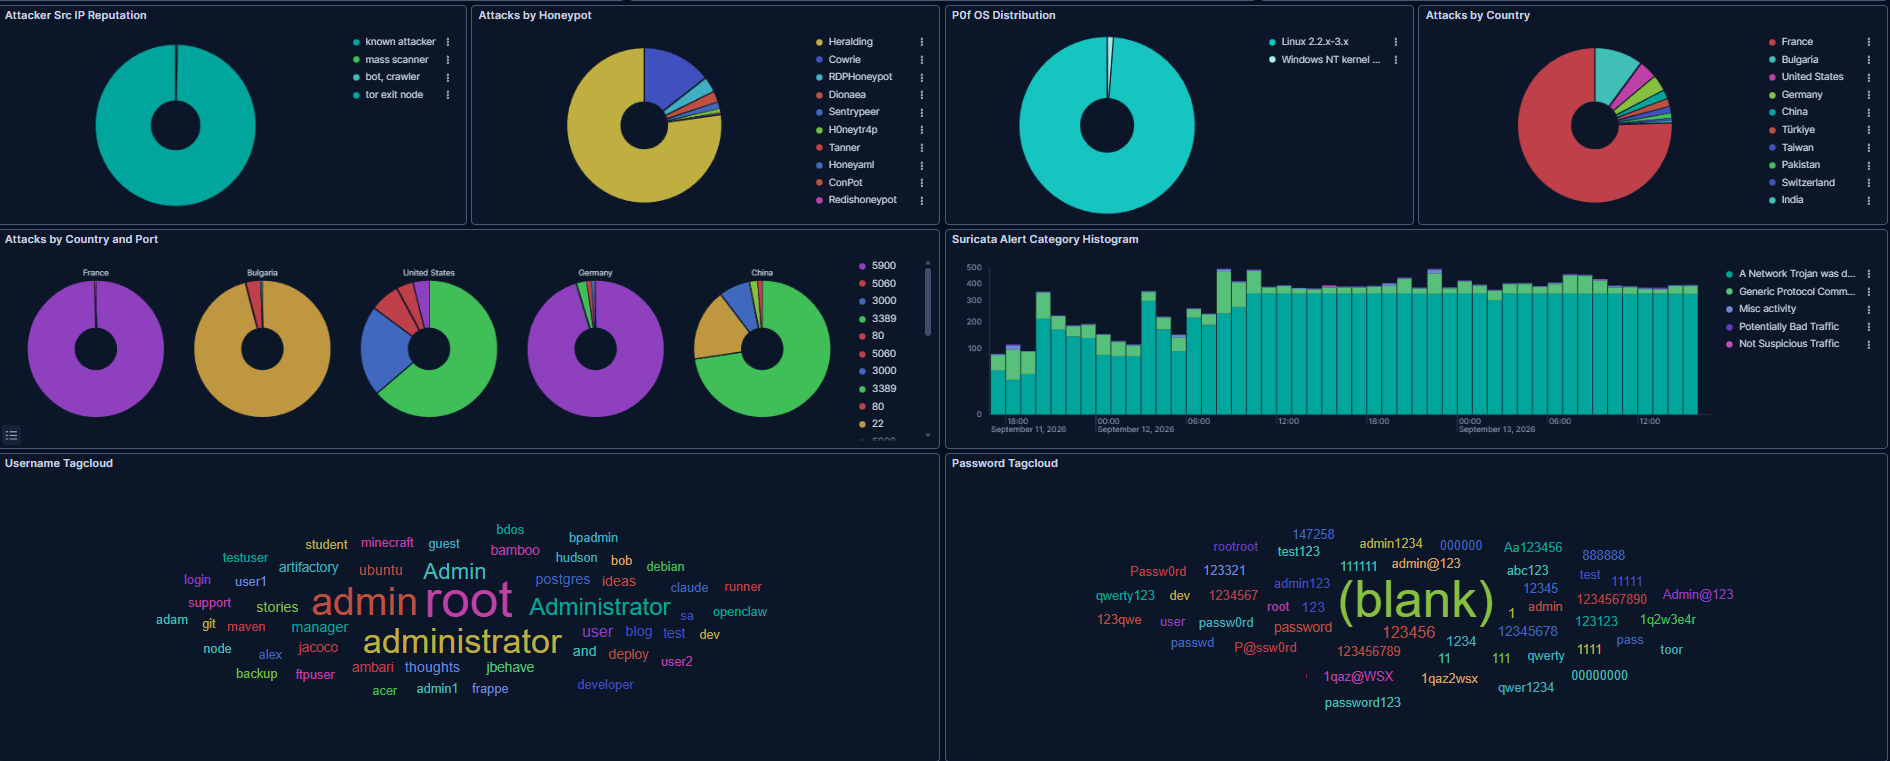
Quelques observations qui, à notre avis, devraient interpeller tout dirigeant de PME :
- La réputation des IP sources (graphique en haut à gauche) montre que la quasi-totalité du trafic provient d’adresses déjà répertoriées comme scanners de masse, bots/crawlers ou attaquants connus — pas de « hackers isolés » derrière un écran, mais une infrastructure automatisée qui tourne 24h/24, qu’il y ait quelqu’un pour la surveiller ou non.
- La répartition géographique (France, Bulgarie, États-Unis, Allemagne, Chine, Turquie, Pakistan, Suisse, Inde…) confirme qu’aucune zone géographique n’est épargnée — et surtout que la localisation de la source ne dit rien sur l’origine réelle de l’attaque, souvent relayée via des serveurs compromis dans des pays tiers.
- Le nuage de noms d’utilisateur testés est particulièrement parlant :
admin,root,administrator,test,user,guest,support,backup,ubuntu… Ce sont exactement les comptes que l’on retrouve, non renommés, sur une part importante des équipements de PME. - Le nuage de mots de passe testés est encore plus révélateur :
admin123,password,123456,qwerty123,P@ssw0rd,1qaz2wsx, une large proportion de mots de passe vides (blank)… Ces combinaisons ne sont pas sophistiquées — elles n’ont pas besoin de l’être, car elles fonctionnent encore trop souvent.
Ce dernier point est sans doute le plus important de cet article : la majorité de ce volume d’attaques ne relève pas d’un piratage « avancé ». Elle relève d’un test systématique de combinaisons basiques, à une échelle que seule l’automatisation permet — et qui suffit à compromettre un service mal configuré en quelques heures.
Pourquoi cela concerne directement les PME marocaines
Ce résultat n’a rien d’exceptionnel — c’est le comportement normal d’Internet aujourd’hui. Et c’est précisément ce qui rend les PME vulnérables :
- Les attaques ne sont pas ciblées, elles sont opportunistes. Un attaquant automatisé ne sait pas si votre entreprise compte 5 ou 500 employés. Il cherche une porte ouverte, peu importe qui l’a laissée ouverte.
- Les PME exposent souvent des services sans le savoir. Accès RDP laissé ouvert pour le télétravail, caméra IP jamais reconfigurée, imprimante réseau accessible depuis l’extérieur, ancien serveur de test jamais désactivé.
- Les mots de passe par défaut restent la première porte d’entrée. Une part significative des tentatives observées visait des identifiants génériques, ce qui signifie qu’une politique de mots de passe robuste élimine à elle seule une grande partie du risque.
Ce que cette expérience nous apprend concrètement
- Le temps entre exposition et détection par des attaquants se compte en minutes, pas en jours.
- La supervision doit être continue, pas ponctuelle : un audit annuel ne détecte rien de ce qui se passe le reste de l’année.
- Chaque service exposé sur Internet doit être justifié. La meilleure défense reste souvent de réduire la surface d’attaque : fermer ce qui n’a pas besoin d’être ouvert.
- Un honeypot est aussi un outil de détection légitime : en production, il permet de repérer un attaquant déjà présent sur le réseau avant qu’il n’atteigne des systèmes critiques.
Ce qu’une PME peut faire dès maintenant
- Recenser tous les services exposés publiquement (un simple scan externe suffit à commencer)
- Désactiver tout accès distant qui ne passe pas par un VPN chiffré
- Mettre en place l’authentification à plusieurs facteurs sur tous les accès distants
- Superviser les tentatives de connexion échouées via un SIEM (voir notre article sur Wazuh)
- Changer systématiquement les identifiants par défaut de tous les équipements
Conclusion
Cette expérience de 48 heures illustre une réalité simple : votre entreprise n’a pas besoin d’être « intéressante » pour être ciblée. Elle a juste besoin d’être connectée à Internet. La question n’est donc pas de savoir si votre PME sera scannée ou testée — c’est déjà le cas — mais si elle sera capable de détecter et de bloquer la tentative avant qu’elle ne réussisse.
Vous voulez savoir ce qui est actuellement exposé sur votre réseau ? AmanLik réalise des tests d’exposition externe pour identifier vos points d’entrée avant que quelqu’un d’autre ne les trouve.